
Manchmal bekommt man über das Kontaktformular wirklich interessante Nachrichten. Diesmal meldete sich ein Nutzer mit dem Hinweis, dass unsere Software DA-FormMaker 4.19.0 offenbar gecrackt und illegal zum Download angeboten wird.
Mitgeliefert wurden direkt der Download-Link und das Passwort für das Archiv.
Natürlich war die Neugier geweckt. Schließlich entwickelt man die Software selbst und möchte dann schon wissen, wie der vermeintliche Crack funktioniert.
Also haben wir uns das Ganze etwas genauer angeschaut. Natürlich ohne die verdächtigen Dateien einfach auf einem Windows-Rechner zu starten.
Unsere Software plus ein ominöser Patcher
Im heruntergeladenen Archiv fanden sich im Wesentlichen zwei Dinge:
- eine
daform.exe - ein weiteres Archiv mit einer Datei namens
MADARA.exe
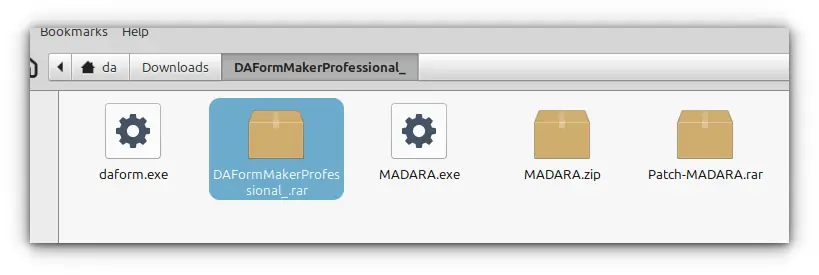
Interessant war zunächst die Größe der enthaltenen daform.exe. Sie beträgt exakt 9.721.088 Byte – genauso viel wie unsere originale Datei aus DA-FormMaker 4.19.0.
Das spricht dafür, dass hier vermutlich gar keine bereits manipulierte Version unserer Software verteilt wird. Stattdessen scheint die originale EXE zusammen mit einem separaten Patcher ausgeliefert zu werden.
Und genau dieser Patcher wurde dann interessant.
MADARA.exe – der vermeintliche Crack
Die Datei MADARA.exe ist etwa 732 KB groß und hat folgenden SHA-256-Hash:
c78120a899928ce2e793edd59dfd3d507617c38a6d0e445b6eb04349889608fb
Ein Blick bei VirusTotal ist durchaus spannend.
Zum Zeitpunkt unserer Prüfung erkannten 43 von 71 Sicherheitslösungen die Datei als verdächtig oder schädlich.
Ein Teil der Meldungen ist bei einem Crack oder Patcher nicht unbedingt überraschend. Solche Programme verändern andere ausführbare Dateien und werden daher häufig als HackTool oder Patcher erkannt.
Andere Erkennungen gingen allerdings weiter. Unter anderem tauchten Bezeichnungen wie:
- Trojan
- Injector
- ClipBanker
- Generic Malware
auf.
Das bedeutet noch nicht automatisch, dass die Datei tatsächlich all diese Funktionen besitzt. Virenscanner können bei Crack-Tools durchaus übervorsichtig reagieren. 43 Treffer sind allerdings schon eine Größenordnung, bei der man zumindest genauer hinschauen sollte.
Ein Blick unter die Haube
Wir haben die Datei ausschließlich statisch untersucht, also ohne sie auszuführen.
Bei MADARA.exe handelt es sich um eine 32-Bit-Windows-Anwendung. Interessant sind unter anderem importierte Windows-Funktionen wie:
IsDebuggerPresent
VirtualAlloc
LoadLibraryA
GetProcAddress
CreateFileA
ReadFile
WriteFile
Einige davon sind für einen Patcher durchaus normal. Schließlich muss ein solches Programm Dateien öffnen, lesen und verändern.
IsDebuggerPresent fällt dagegen etwas mehr auf. Damit kann ein Programm feststellen, ob es gerade mit einem Debugger untersucht wird. Zusätzlich befindet sich ein großer Datenblock von ungefähr 595 KB innerhalb der EXE, der offenbar komprimiert, verschlüsselt oder anderweitig verschleiert wurde.
Klare Hinweise auf DA-FormMaker, Lizenzschlüssel oder unsere Software fanden sich darin zunächst nicht. Das spricht eher dafür, dass wir es mit einem generischen Patcher oder Loader zu tun haben und nicht mit einem speziell für DA-FormMaker entwickelten Crack.
Auch das Verhalten sieht merkwürdig aus
Noch interessanter wird es bei der Sandbox-Analyse von VirusTotal. Dort wurde unter anderem eine DLL in folgenden Pfad geschrieben:
C:\Windows\ServiceProfiles\LocalService\AppData\Roaming\
Microsoft\UPnP Device Host\upnphost\udhisapi.dll
Das ist zumindest ungewöhnlich.
Ein einfacher Patcher müsste im Prinzip nur unsere daform.exe öffnen, ein paar Stellen darin verändern und die Datei wieder speichern.
Warum dafür eine DLL innerhalb des Profils eines Windows-Dienstes abgelegt werden muss, erschließt sich nicht unmittelbar. Auch hier gilt: Daraus allein lässt sich keine bestimmte Schadfunktion beweisen. Zusammen mit den zahlreichen Erkennungen bei VirusTotal ist es aber ein weiteres Warnsignal.
War der Hinweis selbst vielleicht ein Angriff?
Kurz kam bei uns noch ein anderer Gedanke auf.
Was wäre, wenn jemand unsere Software nimmt, Malware dazupackt, das Ganze irgendwo hochlädt und anschließend dem Entwickler schreibt:
„Hey, eure Software wurde gecrackt.“
Die Wahrscheinlichkeit ist schließlich recht hoch, dass ein neugieriger Entwickler den vermeintlichen Crack ausprobieren möchte. Auf einem Entwicklungsrechner könnten Quellcode, FTP-Zugangsdaten, Git-Repositories, Signaturzertifikate oder andere interessante Daten liegen.
Ein durchaus denkbares Social-Engineering-Szenario. In unserem Fall hat sich dieser Verdacht allerdings nicht erhärtet. Wir hatten kurz Kontakt mit dem Hinweisgeber und gehen derzeit davon aus, dass der Hinweis tatsächlich gut gemeint war.
Auch die Serverinformationen sprechen nicht dafür, dass das Archiv unmittelbar vor der Nachricht speziell für uns erstellt wurde. Laut HTTP-Header lag die Datei bereits seit dem 23. September 2026 auf dem Downloadserver.
Fazit
Am Ende ist die Geschichte etwas ironisch.
Gemeldet wurde uns, dass unsere Software gecrackt wurde. Bei der Untersuchung stellte sich allerdings heraus, dass der vermeintliche Crack deutlich interessanter ist als DA-FormMaker selbst.
Ob MADARA.exe tatsächlich Malware enthält oder nur ein sehr aggressiv erkannter Crack-Patcher ist, können wir nicht abschließend sagen. Die zahlreichen Virenscanner-Meldungen, die verschleierten Programmbestandteile und das auffällige Verhalten in der Sandbox sind jedenfalls gute Gründe, die Datei nicht auszuführen.
Und damit zeigt sich einmal mehr ein grundsätzliches Problem bei gecrackter Software: Man bekommt möglicherweise nicht nur die kostenpflichtige Software kostenlos.
Manchmal gibt es noch etwas gratis dazu, das man eigentlich gar nicht haben wollte.