
Eine vermeintlich lukrative Kooperation mit Grammarly, eine Einladung über den bekannten Dienst Miro und am Ende eine professionell gestaltete Webseite: Auf den ersten Blick wirkt die Anfrage durchaus glaubwürdig. Tatsächlich handelt es sich jedoch um einen Phishing-Versuch, der offenbar gezielt auf YouTube-Creator abzielt.
Die Masche ist dabei gut gemacht. Die Angreifer nutzen eine echte Miro-Einladung, um Vertrauen zu schaffen, und leiten anschließend auf eine gefälschte Grammarly-Webseite weiter. Dort sollen Nutzer zunächst ihren YouTube-Kanal bestätigen und sich anschließend mit ihrem Google-Konto anmelden. Genau an diesem Punkt wird es gefährlich.
In diesem Artikel zeigen wir, wie die Phishing-Mail aufgebaut ist, woran man die Fälschung erkennen kann und warum gerade Creator bei solchen vermeintlichen Kooperationsanfragen besonders vorsichtig sein sollten.
Video
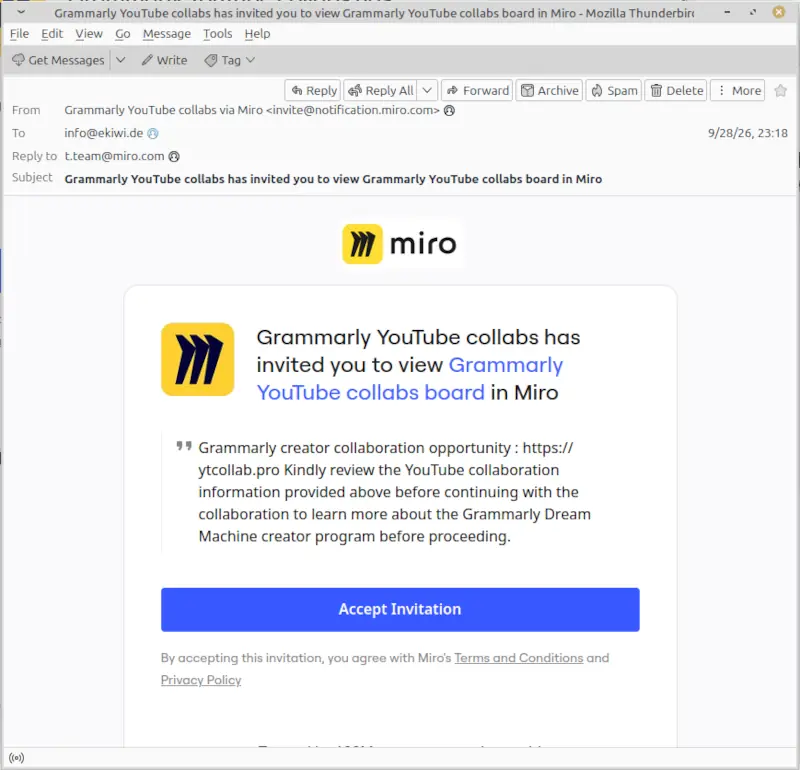
Die E-Mail
Beginnen wir mit der E-Mail, einfach eine normale Einladung auf ein Miro-Board. Kennt man auch von anderen Diensten wie Google, Microsoft Office. Die Idee dahinter, einen normalen Dienst verwenden, das schafft Vertrauen und man klickt es halt mal an um zu schauen.
Die Phishing-Seite
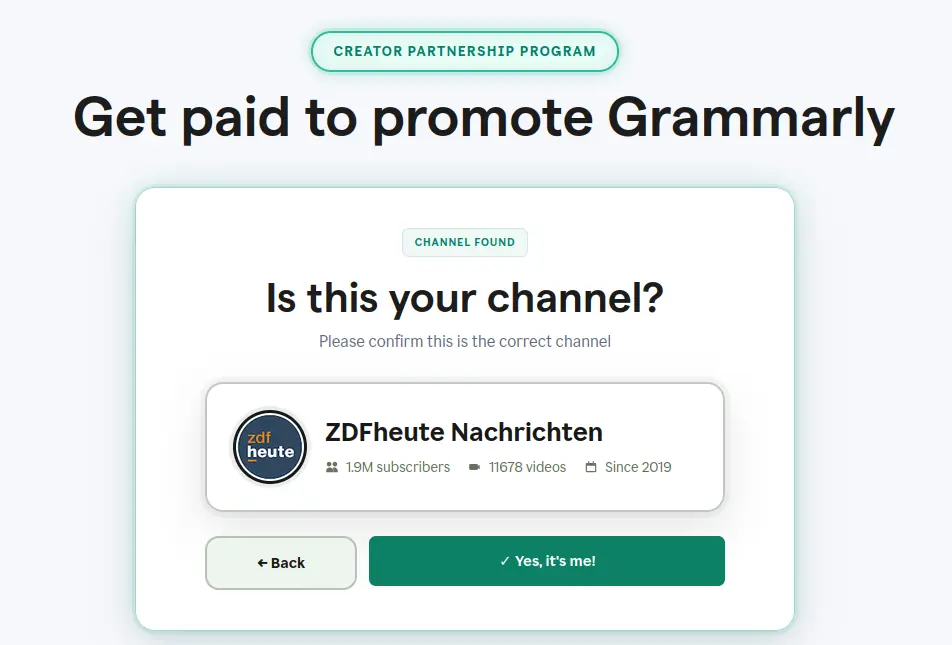
Der Link im Dokument führt zur eigentlichen Phishing-Seite. Diese ist gut gemacht, sieht optisch aus, wie das Original vom Hersteller, ein guter Nachbau. Auffällig ist die Domain in der Adressleiste, hier sollte man stutzig werden.
Ansonsten sollen wir nun unseren Kanalnamen eingeben.

Hier können wir eingeben, was wir wollen, es wird die Kanal-Info angezeigt.
Anschließend kommen wir nun im eigentlichen Phishing. Es erscheint ein vermeintliches Login-Fenster von Google. Dieses ist allerdings nicht das Original, sondern eine nachgemachte Kopie, was durch fehlerhaftes Design, Einbettung in die Webseite und funktionslose Buttons aus.
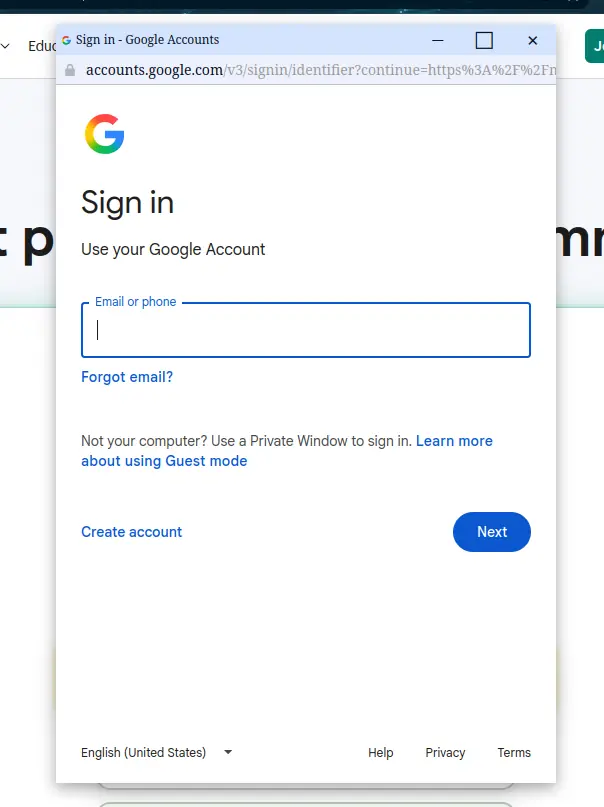
Wer hier jetzt seine Daten eingibt, händigt den Betrügern damit seine Zugangsdaten aus. Damit hätten diese nun Zugriff auf das Google-Konto und damit auch den YouTube-Kanal.
Wichtig, wer hier etwas eingetragen hat, sollte die Zugangsdaten umgehend zurücksetzen.
Fazit
Die Phishing-Masche ist durchaus geschickt aufgebaut. Statt einer offensichtlich gefälschten E-Mail wird zunächst ein legitimer Dienst wie Miro genutzt. Dadurch wirkt die Einladung vertrauenswürdig und die Wahrscheinlichkeit steigt, dass man den enthaltenen Link tatsächlich anklickt.
Spätestens auf der angeblichen Grammarly-Seite sollte jedoch die fremde Domain auffallen. Auch das eingebettete Google-Login ist ein deutliches Warnsignal. Zugangsdaten sollten grundsätzlich nur auf den offiziellen Seiten des jeweiligen Anbieters eingegeben werden.
Gerade bei vermeintlichen Kooperationen lohnt es sich daher, Absender, Links und Domains genau zu prüfen. Im Zweifel lieber direkt über die offizielle Webseite des Unternehmens Kontakt aufnehmen, statt Links aus einer Einladung zu folgen.
Wer seine Google-Zugangsdaten bereits auf einer solchen Seite eingegeben hat, sollte das Passwort umgehend ändern, aktive Sitzungen und verbundene Apps prüfen und, falls noch nicht geschehen, die Zwei-Faktor-Authentifizierung aktivieren.